Malgré des solutions de filtrage de plus en plus performantes, des e-mails malveillants continuent d’atteindre les boîtes des collaborateurs. Quand ces derniers les signalent, encore faut-il pouvoir traiter ces alertes vite, bien, et sans exploser le budget. C’est exactement la promesse de PhishReport, l’offre d’Intrinsec qui s’appuie sur la technologie d’analyse de GLIMPS pour qualifier automatiquement les e-mails suspects remontés par les utilisateurs.
Le signalement, maillon faible de la lutte anti-phishing
Le phishing reste l’un des premiers vecteurs d’attaque. Face à lui, les organisations ont multiplié les barrières, des passerelles de filtrage à la protection de la messagerie jusqu’à la sensibilisation des collaborateurs. Ces dispositifs sont indispensables mais aucun n’est infaillible. Une partie des e-mails malveillants franchit les mailles du filet et arrive jusqu’aux utilisateurs.
La bonne nouvelle, c’est que de plus en plus d’employés repèrent et signalent les messages douteux, souvent d’un simple clic sur le bouton de signalement de leur messagerie. Les entreprises qui mènent des campagnes de phishing de sensibilisation voient même ce taux de signalement grimper nettement.
Mais ce réflexe vertueux pose aussitôt une question, que faire de tous ces signalements ?
- Une charge de travail considérable. Chaque e-mail signalé doit être analysé. À la main, le traitement d’une seule alerte mobilise un expert en moyenne plusieurs dizaines de minutes.
- Un dispositif coûteux. Maintenir une équipe ou un prestataire dédié à cette tâche représente un budget récurrent élevé, difficile à justifier au regard d’une activité largement répétitive.
- Un manque de visibilité. Sans outillage adapté, ces signalements n’offrent que peu de remontées exploitables aux équipes sécurité.
C’est de ce constat partagé qu’est née l’idée de standardiser et automatiser ce traitement, pour soulager les équipes et rendre ce service accessible à un coût maîtrisé. Intrinsec et GLIMPS ont uni leurs expertises pour y répondre.
Une collaboration de plusieurs années entre deux acteurs français de la cybersécurité
Intrinsec et GLIMPS collaborent depuis plusieurs années, et PhishReport est l’aboutissement le plus concret de ce partenariat.
Intrinsec est un pure player français de la cybersécurité, qualifié PASSI Elevé, PRIS Elevé et PACS, couvrant l’ensemble du spectre, de l’offensif (pentest, Red Team, Purple Team) au conseil et à la GRC, jusqu’à la détection (SOC), la cyber threat intelligence (CTI) et la réponse à incident (CERT). L’entreprise opère sa propre plateforme d’IA générative en environnement SecNumCloud.
GLIMPS, spécialiste de la détection des malwares dans les fichiers par intelligence artificielle,apporte sa technologie d’analyse approfondie, capable d’identifier les contenus malveillants là où les approches classiques atteignent leurs limites. C’est précisément cette brique d’analyse qui constitue l’un des cœurs de réacteur de PhishReport.
Intrinsec propose une offre de service à forte valeur, et GLIMPS en assure l’étape d’analyse. Le client souscrit à un service clé en main ; la technologie travaille en sous-jacent.
PhishReport, comment ça marche ?
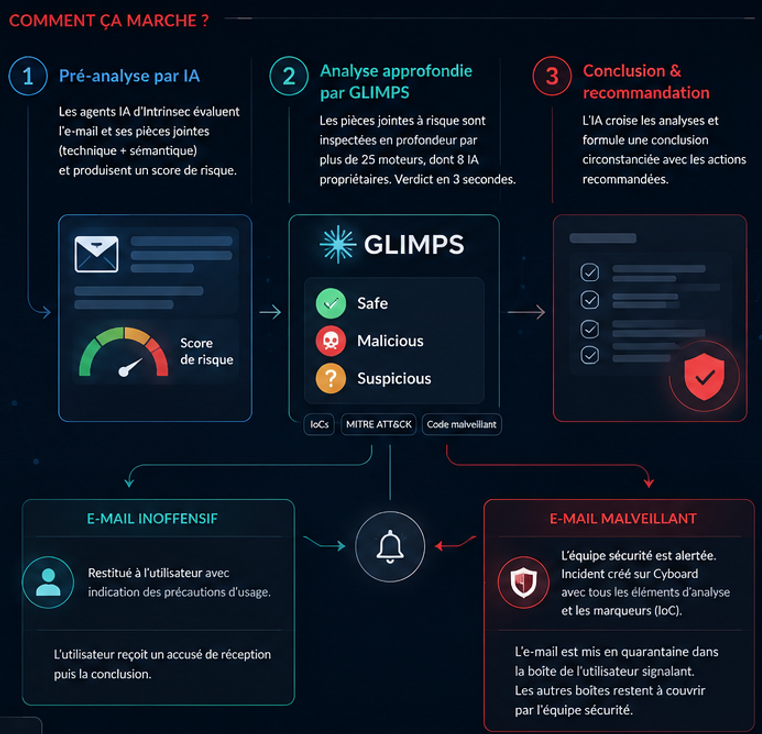
PhishReport s’intègre directement à l’environnement Microsoft 365. Pour l’utilisateur, rien ne change, il continue d’utiliser le bouton de signalement de son Outlook.
En coulisses, chaque e-mail signalé entre dans un pipeline entièrement automatisé, en trois temps.
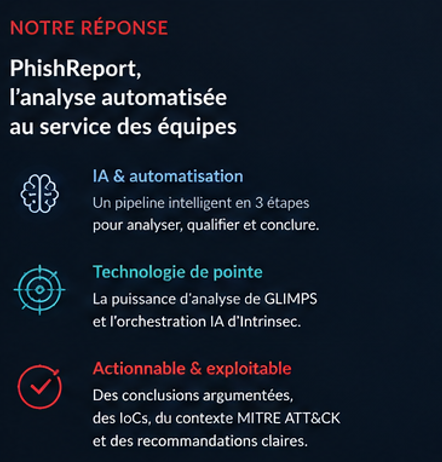
- Pré-analyse par IA. Les agents IA d’Intrinsec, basés sur des LLM, réalisent une première évaluation de l’e-mail et de ses pièces jointes, en tenant compte de critères techniques et sémantiques, et produisent un score.
- Analyse approfondie par GLIMPS. En fonction de ce score, les pièces jointes à risque sont transmises à GLIMPS pour une inspection en profondeur. Grâce à plus de 25 moteurs de détection et d’analyse dont 8 modèles d’IA propriétaires, GLIMPS renvoie en 3 secondes un verdict simple aux agents d’Intrinsec, safe, malicious ou suspicious. En complément, la menace est contextualisée par les IoCs, le mapping MITRE ATT&CK et l’identification du code malveillant.
- Conclusion et recommandation. L’IA reprend la main, croise sa pré-analyse avec le verdict de GLIMPS, et formule une conclusion circonstanciée indiquant si l’e-mail est malveillant, pourquoi, et quelle conduite tenir.
À l’issue de l’analyse, deux cas de figure.
- Si l’e-mail est jugé inoffensif, il est restitué à l’utilisateur, accompagné des précautions d’usage.
- Si l’e-mail est malveillant, l’équipe sécurité du client est alertée et un incident est créé sur la plateforme Cyboard d’Intrinsec, avec l’ensemble des éléments d’analyse et les marqueurs (IOC) extraits. Lorsque le signalement est effectué via le bouton natif d’Outlook, comme recommandé, la messagerie place automatiquement l’e-mail en quarantaine dans la boîte de l’utilisateur signalant ; les autres boîtes ayant reçu le même message ne sont pas couvertes par cette mise en quarantaine automatique et restent du ressort de l’équipe sécurité.
Dans les deux cas, l’utilisateur reçoit un accusé de réception puis une notification de conclusion, de sorte qu’il sait que son signalement a été pris en compte et qu’il a eu le bon réflexe.
La chaîne automatisée ne se contente pas de trancher entre inoffensif et malveillant. Elle restitue une conclusion argumentée, les marqueurs extraits et des recommandations directement exploitables par les équipes sécurité. C’est tout le sens du moteur d’analyse construit par Intrinsec, pensé pour absorber la masse des signalements et rendre chaque alerte actionnable sans intervention supplémentaire.
Restent les situations, nettement plus rares, où la question déborde l’e-mail lui-même. Savoir qui d’autre a été visé par la même campagne, si un lien a été suivi ou une pièce jointe exécutée, jusqu’où la tentative a pu porter. Pour ces cas, les équipes peuvent faire appel à un analyste Intrinsec, qui reprend le dossier et en établit la portée réelle.
Intrinsec et GLIMPS, le partenariat gagnant
En combinant l’orchestration par IA d’Intrinsec et l’analyse de GLIMPS, PhishReport apporte trois bénéfices concrets.
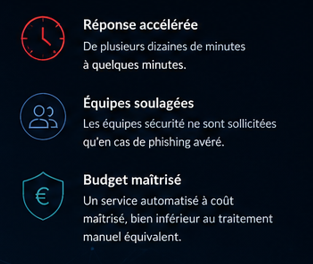
- Réduire drastiquement le temps de réponse de plusieurs dizaines de minutes en traitement manuel à quelques minutes.
- Soulager les équipes sécurité, qui ne sont sollicitées qu’en cas de phishing avéré, et peuvent enfin traiter des signalements jusque-là laissés de côté.
- Maîtriser le budget, le coût du service ne représentant qu’une fraction de celui d’un traitement manuel équivalent.
Souveraineté et confidentialité des données au cœur du dispositif
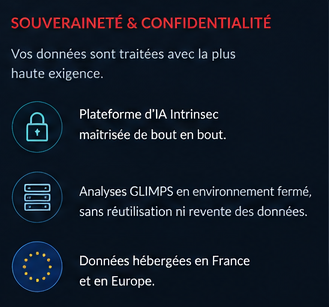
Parce qu’il s’agit de traiter des e-mails potentiellement sensibles, la maîtrise de la chaîne de traitement est essentielle. Intrinsec opère sa propre plateforme d’IA générative, de l’application web aux API. Les analyses approfondies sont confiées à GLIMPS, qui s’exécute en environnement fermé, sans réutilisation ou revente des données clients, sur des serveurs hébergés en France et en Europe.
Deux acteurs français et des engagements clairs sur les données constituent un atout réel, dans un contexte où la souveraineté numérique n’est plus une option.
Conclusion
Le phishing ne disparaîtra pas, et les signalements utilisateurs vont continuer d’augmenter. La vraie question n’est plus « comment les recevoir ? » mais « comment les traiter à grande échelle, vite et à coût maîtrisé ? ». C’est tout l’objet de PhishReport, et c’est le sens du partenariat entre Intrinsec et GLIMPS, qui met la complémentarité de leurs technologies au service d’une cybersécurité plus efficace et plus accessible.
Envie d’en savoir plus sur PhishReport ?