CTI FEEDS
Faites face aux cybermenaces avec notre service de CTI Feeds. Nous fournissons des flux d’indicateurs de compromissions IoC adaptés à votre contexte métier, anticipant les menaces et renforçant vos défenses.
CTI Feeds: Un flux d'Intelligence Cyber Contextualisé pour Votre Entreprise
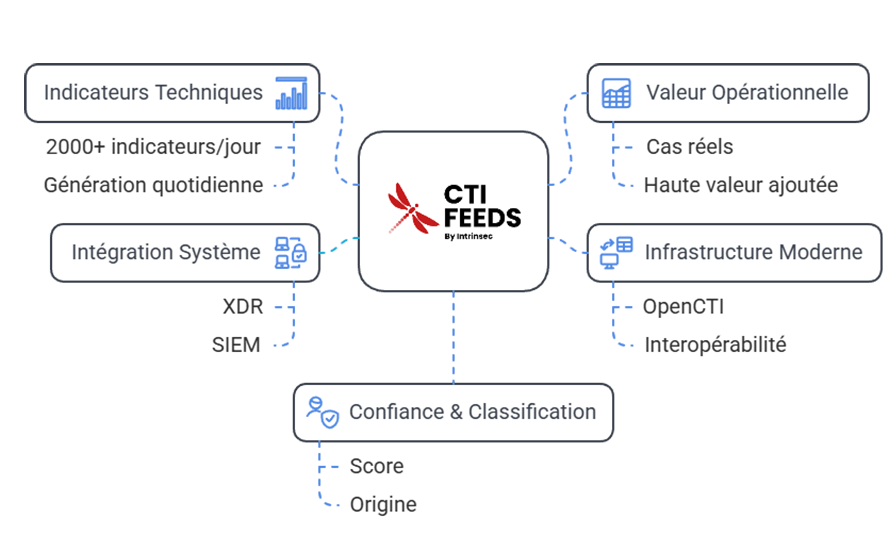
Le CTI Feeds d’Intrinsec est un service de renseignement sur les menaces cyber (Cyber Threat Intelligence) qui fournit aux organisations un flux continu et actualisé d’indicateurs de compromission (IoCs), de TTPs (Tactiques, Techniques and Procedures) et d’informations contextuelles sur les menaces les plus pertinentes pour leur secteur.
Intégrez du renseignement technique enrichi et contextualisé au cœur de votre dispositif de cybersécurité.
Ce service s’appuie sur la consolidation de données issues des activités du CERT-Intrinsec (gestion de crise, threat hunting, reverse engineering malware, honeypots) et sur l’enrichissement avec les meilleures sources de threat intelligence internationales. Livré au format standardisé (STIX2, TAXII, CSV, API), le CTI Feeds s’intègre nativement dans les solutions de sécurité telles que SIEM, SOAR, EDR ou XDR, permettant une détection proactive, une automatisation des réponses et une priorisation contextuelle des risques.
Pourquoi s’appuyer sur des CTI Feeds ?
Les cybermenaces évoluent vite : malwares, attaques ciblées, zero-days. Les CTI Feeds permettent d’anticiper, d’ajuster vos défenses et de prioriser vos actions dans le but est d’améliorer la détection et la prévention des menaces tout en facilitant la prise de décision stratégique.
Visibilité globale
- Impact sur votre entreprise
Manque de contexte face aux menaces émergentes, réactions parfois trop tardives
- Comment la CTI vous aide ?
Accès continu à des sources ouvertes, privées ou sectorielles enrichies avec analyse Intrinsec
Meilleure réactivité
- Impact sur votre entreprise
Difficulté à adapter vos protections en temps réel face aux campagnes en cours
- Comment la CTI vous aide ?
Alertes contextualisées, IOC/TTP à jour injectables dans vos outils (SIEM, NDR, EDR…)
Hiérarchisation de la menace
- Impact sur votre entreprise
Risque d’alertes techniques peu prioritaires pour votre activité, surcharge d’informations difficile à analyser.
- Comment la CTI vous aide ?
Hiérarchisation des feeds pour mettre en avant les menaces les plus pertinentes selon vos grands enjeux métiers ou actifs critiques. Accompagnement pour intégrer la CTI à vos processus de gestion des vulnérabilités et d’incidents.
Décision aiguillée
- Impact sur votre entreprise
Peu de matière exploitable dans les comités de gouvernance sécurité
- Comment la CTI vous aide ?
Synthèses orientées décision : tendances, groupes d’attaquants, menaces sectorielles ciblées.
Axe opérationnel & stratégique des CTI Feeds
Grâce à un cycle de revue rigoureux, un scoring de confiance et une contextualisation systématique, le CTI Feeds d’Intrinsec accélère la détection d’incidents, réduit les faux positifs et aligne la veille sur les besoins métiers et la surface d’attaque réelle de l’organisation.
Les + de nos CTI Feeds
Indicateurs fiables à faible bruit
Notre process de validation réduit les faux positifs : chaque IoC est qualifié, testé et enrichi avant diffusion.
Contexte européen et conformité
Nos CTI Feeds sont alignés avec les exigences et sensibilités du contexte européen : RGPD, menaces et fournisseurs locaux, veille sectorielle pertinente.
Qualité éditoriale et rigueur
Production éditoriale par nos analystes expérimentés : évite l’automatisation brute, ajoute du contexte et une vraie valeur à chaque alerte.
Formats interopérables
Diffusion dans tous les formats essentiels du marché (STIX 2.1, TAXII, JSON, CSV, API, rapports synthétiques), pour une intégration immédiate dans vos SIEM, SOAR, EDR, plateformes de gestion.
Enrichissement par les cas réels et publications
Indicateurs issus d’analyses de terrain, d’incidents traités, de campagnes actives, et publications sectorielles reconnues.
Le CTI FEEDS Intrinsec dans votre approche Cybersécurité 360°
Les CTI Feeds Intrinsec s’insèrent dans votre stratégie globale cybersécurité
Offre de service managée basée sur OpenCTI (Filigran), enrichie par nos flux (indicateurs techniques, renseignement sectoriel)
Pourquoi choisir Intrinsec ?
Contactez nos experts
Vous souhaitez renforcer la sécurité de votre système d’information, poser une question ou échanger avec un expert ?
Intrinsec met son expertise au service de votre cybersécurité.
Que vous soyez une entreprise, un partenaire ou une organisation publique, notre équipe d’experts est là pour vous aider à faire face aux défis actuels de la sécurité informatique.
Envoyez-nous votre demande via le formulaire ci-dessous
Partenaire de confiance :