Chez les acteurs de la menace, on le sait, l’usage de l’IA générative s’est généralisé à toutes les étapes de la Cyber Kill Chain: développement de code, rédaction de mail de phishing, deek fake, détection et exploitation de failles, mouvements latéraux, persistance, etc. Mais jusqu’à présent, le mode opératoire dominant était celui de l' »IA copilote » qui assiste l’humain malveillant dans ses différentes actions. Or, cette réalité est de moins en moins vraie.
Les derniers rapports de menace publiques montrent que nous entrons progressivement dans l’ère des attaques agentiques. Dans un tel scénario, l’attaquant ne pilote plus chaque étape de l’intrusion ; il définit un objectif de haut niveau et délègue l’exécution à un agent. L’avantage opérationnel, c’est que l’humain n’est plus le goulot d’étranglement de l’attaque. Celle-ci gagne alors en vitesse d’exécution, en échelle de déploiement et en niveau de persévérance. Ce qui met les défenses traditionnelles en difficulté.
L’attaque agentique n’est pas encore de bout en bout
La bonne nouvelle, c’est que pour l’instant, le mode opératoire agentique ne semble pas encore fonctionner de bout en bout. Les exemples récents montrent que les acteurs de la menace utilisent des agents autonomes pour certaines phases d’attaque, mais pas pour toutes. Voici quelques exemples concrets:
1. De la Reconnaissance à l’Exploitation
Gambit Security a analysé une campagne d’un acteur du cybercrime qui a automatisé le ciblage et la compromission de centaines de détaillants en ligne en utilisant trois harnais différents: Strix pour la recherche de vulnérabilités; Cairn pour l’exploitation autonome avec possibilité d’injection automatique d’un skimmer; et Hermes pour l’orchestration. En l’espace de 5 jours, l’acteur malveillant a ainsi réussi à compromettre 27 entreprises et récolter plus 600 000 numéros de cartes bancaires… avant de déclencher un « wipe » (effacement) automatisé des bases de données pour supprimer toute trace de son passage.
2. Actions sur Objectifs et Persistance
Google Threat Intelligence Group a analysé PROMPTSPY, un malware Android qui utilise un module baptisé `GeminiAutomationAgent` pour analyser l’interface graphique en temps réel et interagir avec elle, en fonction d’un objectif transmis par l’attaquant. Le malware est également capable de se « verrouiller » dans le menu « Recent Apps », une technique de persistance qui s’appuie sur les fonctions d’accessibilité et le launcher du téléphone.
3. Commande & Contrôle (C2)
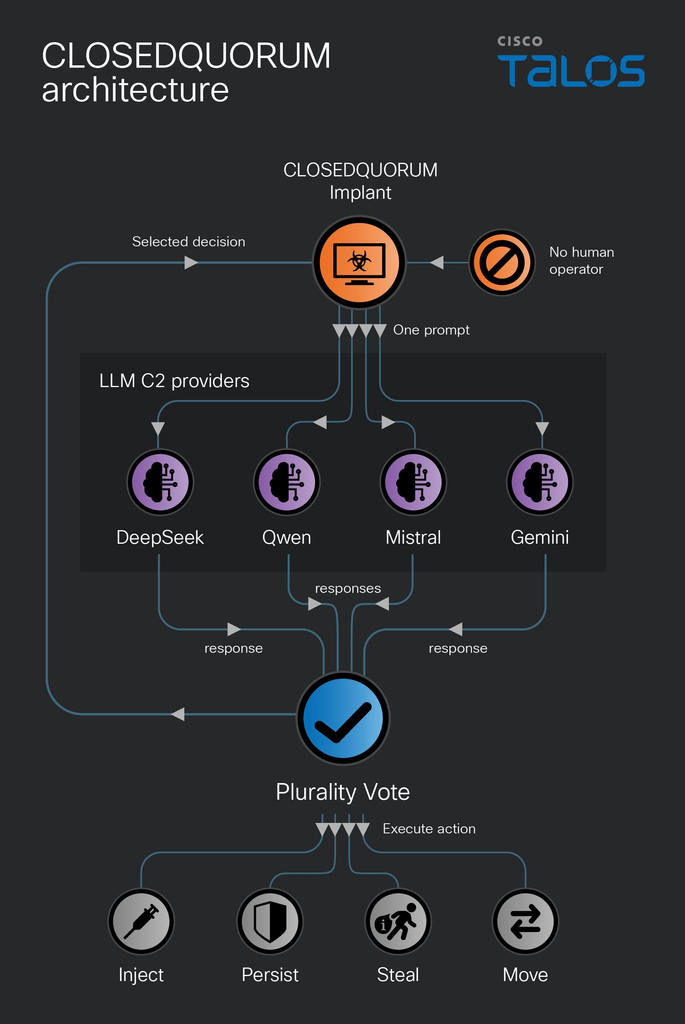
Cisco Talos a détecté CLOSEDQUORUM, un malware où le serveur de commande et contrôle (C2) est remplacé par un « quorum » de modèles (DeepSeek, Gemini, Mistral). Le binaire Go utilise un vote par pluralité pour choisir la prochaine action (ex: dump LSASS). Le trafic malveillant se fond alors dans les appels API légitimes vers les fournisseurs d’IA, rendant le blocage de domaine inefficace. De façon étonnante, l’implant délègue ici aux LLM la partie la plus critique, à savoir la prise de décision tactique.
4. Mouvement Latéral et Escalade de Privilèges
Un récent rapport de Microsoft montre comment le groupe Storm-3168 – aka JADEPUFFER – utilise des agents pour naviguer et escalader des privilèges dans le cloud via des *service principals* compromis. L’IA est capable de comprendre la topologie d’un tenant cloud et de décider du chemin le plus court vers les ressources critiques, montrant au passage que l’autonomie fonctionne même dans des environnements complexes.
Autonomiser la défense
Avec à ce changement de paradigme, nos cycles de réponse classiques se montrent insuffisants. Les fenêtres de patch et les rotations d’astreinte humaines sont inadaptées face à un agent qui peut identifier, exploiter et exfiltrer des données en quelques heures, sans jamais dormir. La seule réponse viable est une défense elle-même assistée par IA, capable de réagir à la vitesse de la machine. Evidemment, une telle infrastructure ne se construit pas en quelques jours. Plus agiles et moins contraints au niveau de leurs processus organisationnels, les acteurs malveillants vont bénéficier d’une longueur d’avance pendant quelque temps.
D’ici là, les attaques agentiques risque de bouleverser les priorités dans nos postures de cybersécurité. Face à des intrusions qu’il sera difficile de parer, les entreprises vont devoir investir davantage dans la résilience afin d’être capable de reconstruire en peu de temps un Minimum Viable Business.
Comment Intrinsec vous protège face à l’émergence des agents autonomes
Tester avant l’attaquant : l’approche « Agent-Centric »: L’arrivée d’attaques agentiques rend les audits de sécurité traditionnels insuffisants. Nos équipes Audit et sécurité offensive simulent désormais des scénarios d’attaques « augmentées », en utilisant des frameworks et des agents similaires à ceux des adversaires. Nous testons la résistance de vos environnements pour identifier et corriger les chemins d’accès critiques avant qu’un agent autonome ne les découvre.
Détecter l’invisible : monitoring comportemental et contextuel : Face à des attaquants qui automatisent la reconnaissance et l’exploitation, l’analyse statique est obsolète. Notre SOC et nos services MDR déploient un monitoring contextuel capable de repérer les signaux faibles d’une intrusion pilotée par agent, même lorsque le malware utilise des outils génériques ou s’adapte en temps réel pour contourner les défenses.
Anticiper la mutation des modes opératoires via la CTI : L’émergence de l’IA offensive transforme la vitesse de propagation des menaces. Notre équipe de Cyber Threat Intelligence analyse en continu les nouveaux frameworks d’attaque et les dérives des agents autonomes pour transformer ce renseignement en règles de détection actionnables. Nous vous aidons à passer d’une posture de réaction au patch à une stratégie de réduction proactive de la surface d’attaque.
La force de notre approche réside dans l’interconnexion de ces expertises : la CTI identifie les nouveaux outils d’IA offensive, la sécurité offensive valide leur impact sur votre infrastructure, et le SOC assure une surveillance continue. Un cycle complet pour contrer une menace qui ne cesse de s’accélérer.