Cet automne est un tournant dans l’utilisation malveillante de frameworks de pentest agentiques, et notamment celle d’ARTEX. Il s’agit là d’un projet open-source publié en juillet dernier par un chercheur chinois en cybersécurité. Les attaques réalisées avec ce cadriciel se multiplient à grande vitesse, avec aux commandes des acteurs au profil étonnamment disparate. Dans les plus de vingts rapports de menace publics déjà publiés à ce sujet, on trouve des services d’espionnage d’État, des réseaux criminels cambodgiens, des opportunistes anonymes, etc.
Mais justement, comment savoir qui actionne les leviers d’ARTEX en coulisse? À première vue, les signatures techniques semblent identiques. On retrouve des méthodes de base communes telles que des requêtes en rafales, des User Agents caractéristiques (`artex-enrich/1.0`, `artex-selfupdate`,`artex-pentest/1.0`, etc) ou un recours systématique aux vulnérabilités web classiques. Ce qui change, c’est l’objectif, le but assigné aux agents.
Une profondeur d’attaque variable…
Ainsi, pour certains cybercriminels, l’approche est purement transactionnelle : on cherche un artefact précis, comme un certificat PKCS#12 et son mot de passe. Dans ces campagnes, l’agent est un collecteur rapide. Il ne déploie aucun malware, ne cherche aucune persistance, et s’efface dès que la cible est acquise. C’est l’attaque « je vole et je m’en vais », quitte à laisser des traces assez bruyantes.
D’autres acteurs utilisent ARTEX pour s’attaquer aux flux métiers. C’est le cas de Crafty Falcon, un mode opératoire qui a ciblé les institutions financières indiennes. Ici, l’agent ne se contente pas de scanner la surface. Il s’insère dans les processus de virement, effectuant des micro-transactions de test d’une roupie avant de lancer des transferts massifs. En abusant des APIs de règlement/liquidation depuis l’infrastructure même de la victime, l’attaquant contourne les listes blanches et les contrôles KYC. ARTEX – qui est combiné chez ce mode opératoire avec d’autres frameworks comme PentAGI, Cairn et CyberStrikeAI – permet ici d’atteindre le cœur transactionnel de l’entreprise.
…et un niveau de sophistication parfois élevé
Lorsqu’il sert l’espionnage, le framework permet d’aller encore plus en profondeur. Pour VAPOR PANDA, un mode opératoire étatique d’origine chinoise, l’objectif est l’accès à long terme. L’agent ne se contente pas d’exploiter une faille ; il déploie des webshells, exploite les mots de passe d’administrateurs locaux de Windows Active Directory (LAPS), et installe un backdoor dédié via du DLL sideloading. On observe alors un niveau de post-exploitation et d’évasion EDR extrêmement sophistiqué, dicté directement par les instructions de l’opérateur dans le prompt.
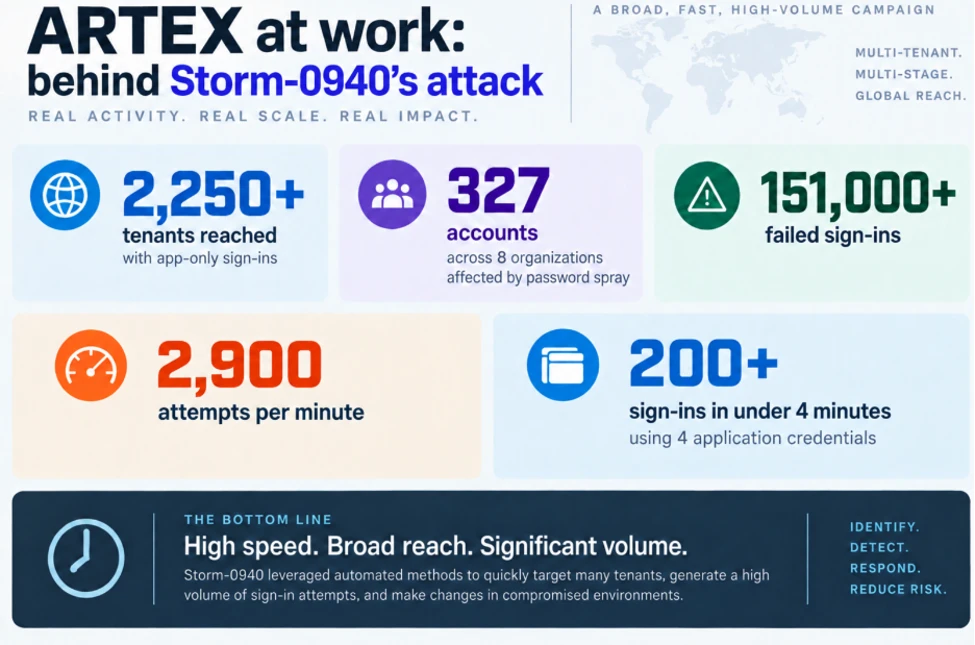
Entre ces extrêmes, on trouve des opérations comme celle de Storm-0940, où le but est l’accès privilégié au cloud. En s’appuyant sur une compromission de chaîne logistique logicielle, l’attaquant saute l’étape de l’exploitation de vulnérabilités pour manipuler directement des credentials OAuth, atteignant un niveau de privilège en moins de trois heures, sans jamais toucher un endpoint.
Le contexte livre tous les secrets de l’attaque… pour l’instant
On voit donc que, si l’outil général utilisé est le même, la manière de l’orchestrer et de le déployer est très spécifique. L’un utilisera un pool de 272 000 proxies résidentiels pour masquer son origine, tandis qu’un autre s’appuiera sur la manipulation de service principals Entra ID. Cette spécificité peut d’ailleurs se lire comme un roman dans la mémoire des agents. C’est ce qu’ont fait les honeypots MadPot d’Amazon qui simulent des endpoints d’inférence LLM pour agir comme un collecteur (sinkhole). Comme les frameworks agentiques renvoient l’intégralité de l’historique de la conversation à chaque appel d’inférence pour maintenir le contexte, il a été possible de récupérer tout le fil d’exécution de l’attaque. Dans le rapport d’Amazon, on retrouve alors des instructions de gradation (L0, L2, L3) pour trier les clés volées, ou des « lignes rouges » interdisant de toucher aux domaines gouvernementaux. Les instructions d’opérateurs, parfois marquées explicitement en chinois, transforment le trafic d’inférence en un véritable compte rendu de campagne.
Cette visibilité est toutefois précaire. Le succès des honeypots comme MadPot repose sur la verbosité actuelle des agents, qui transportent encore toute leur mémoire et les instructions humaines pour fonctionner. Mais à mesure que le degré d’autonomie des agents augmentera, l' »humain dans la boucle » risquera de s’effacer des interactions. Celui-ci ne fixera plus que des objectifs de haut niveau qui seront enfouis dans la mémoire profonde de l’agent par des mécanisme de caching et de condensation, et qui n’apparaitront plus explicitement dans les requêtes API. Le flux d’inférence deviendra alors purement tactique et technique. Le honeypot ne verra plus le « pourquoi » (l’intention de l’opérateur et ses hésitations), mais seulement le « comment » (les décisions de l’agent). Comprendre la stratégie adverse deviendra alors plus difficile.
Comment Intrinsec vous protège face à l’émergence des agents autonomes
Tester avant l’attaquant : l’approche « Agent-Centric »: L’arrivée d’attaques agentiques rend les audits de sécurité traditionnels insuffisants. Nos équipes Audit et sécurité offensive simulent désormais des scénarios d’attaques « augmentées », en utilisant des frameworks et des agents similaires à ceux des adversaires. Nous testons la résistance de vos environnements pour identifier et corriger les chemins d’accès critiques avant qu’un agent autonome ne les découvre.
Détecter l’invisible : monitoring comportemental et contextuel : Face à des attaquants qui automatisent la reconnaissance et l’exploitation, l’analyse statique est obsolète. Notre SOC et nos services MDR déploient un monitoring contextuel capable de repérer les signaux faibles d’une intrusion pilotée par agent, même lorsque le malware utilise des outils génériques ou s’adapte en temps réel pour contourner les défenses.
Anticiper la mutation des modes opératoires via la CTI : L’émergence de l’IA offensive transforme la vitesse de propagation des menaces. Notre équipe de Cyber Threat Intelligence analyse en continu les nouveaux frameworks d’attaque et les dérives des agents autonomes pour transformer ce renseignement en règles de détection actionnables. Nous vous aidons à passer d’une posture de réaction au patch à une stratégie de réduction proactive de la surface d’attaque.
La force de notre approche réside dans l’interconnexion de ces expertises : la CTI identifie les nouveaux outils d’IA offensive, la sécurité offensive valide leur impact sur votre infrastructure, et le SOC assure une surveillance continue. Un cycle complet pour contrer une menace qui ne cesse de s’accélérer.