Une équipe de sécurité souffre rarement d’un déficit de renseignement. Elle souffre d’un déficit d’exploitation. Les flux existent, les rapports arrivent, les indicateurs circulent, et pourtant la donnée ne parvient pas toujours jusqu’à l’endroit où une décision se prend. Le connecteur OpenCTI que notre cellule Cyber Threat Intelligence vient de publier pour les configurations DDoSia illustre ce travail de dernier kilomètre, celui qui sépare une source accessible d’un renseignement réellement utilisable.
Le signal : ce que disent les configurations DDoSia
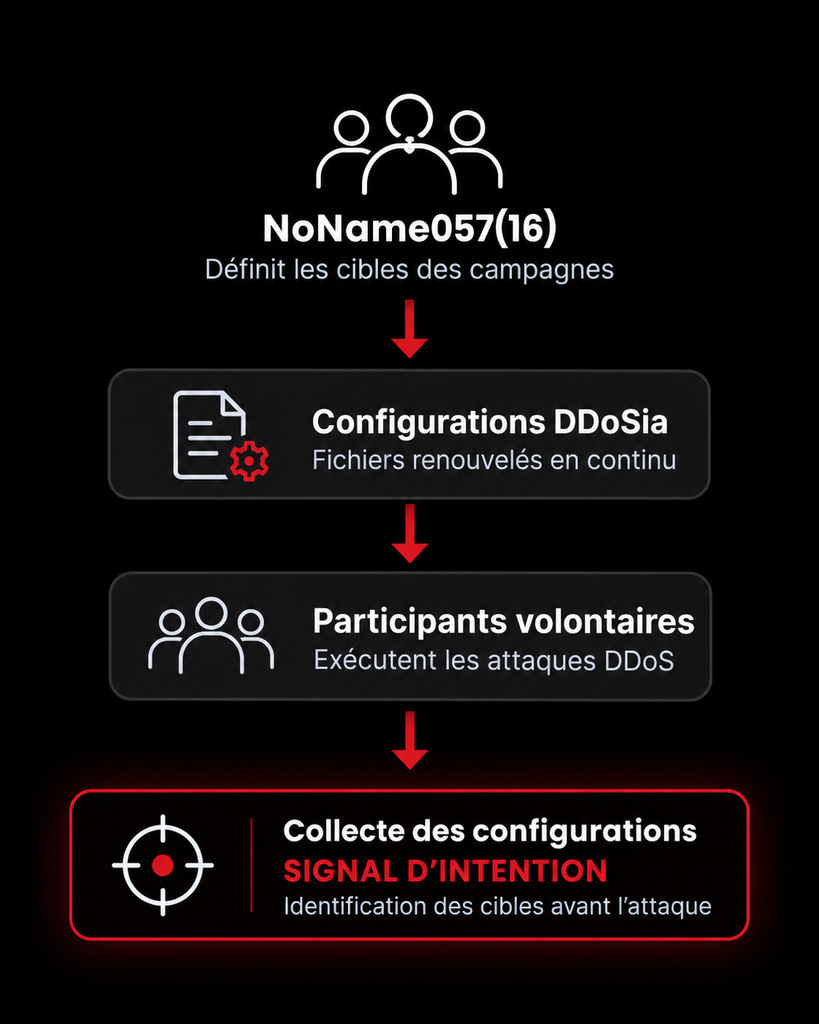
Le collectif NoName057(16) conduit depuis plusieurs années des campagnes de déni de service distribué contre des cibles européennes, dont de nombreuses entités françaises, publiques comme privées. Ces campagnes reposent sur DDoSia, un outil distribué à des participants volontaires qui prêtent leur bande passante à l’opération.
Le fonctionnement de cet outil présente une particularité précieuse pour la défense. Les participants ne choisissent pas leurs cibles : ils reçoivent des fichiers de configuration qui les désignent, et ces fichiers sont renouvelés en continu au fil des mots d’ordre du collectif.
Collecter ces configurations revient donc à lire, presque en temps réel, la liste des cibles retenues. L’intérêt pour un responsable de la sécurité est direct. Il ne s’agit pas d’un indicateur de compromission constaté après les faits, mais d’un signal d’intention : quels secteurs sont visés, quelle vague se prépare, et le cas échéant si ses propres actifs figurent dans la liste.
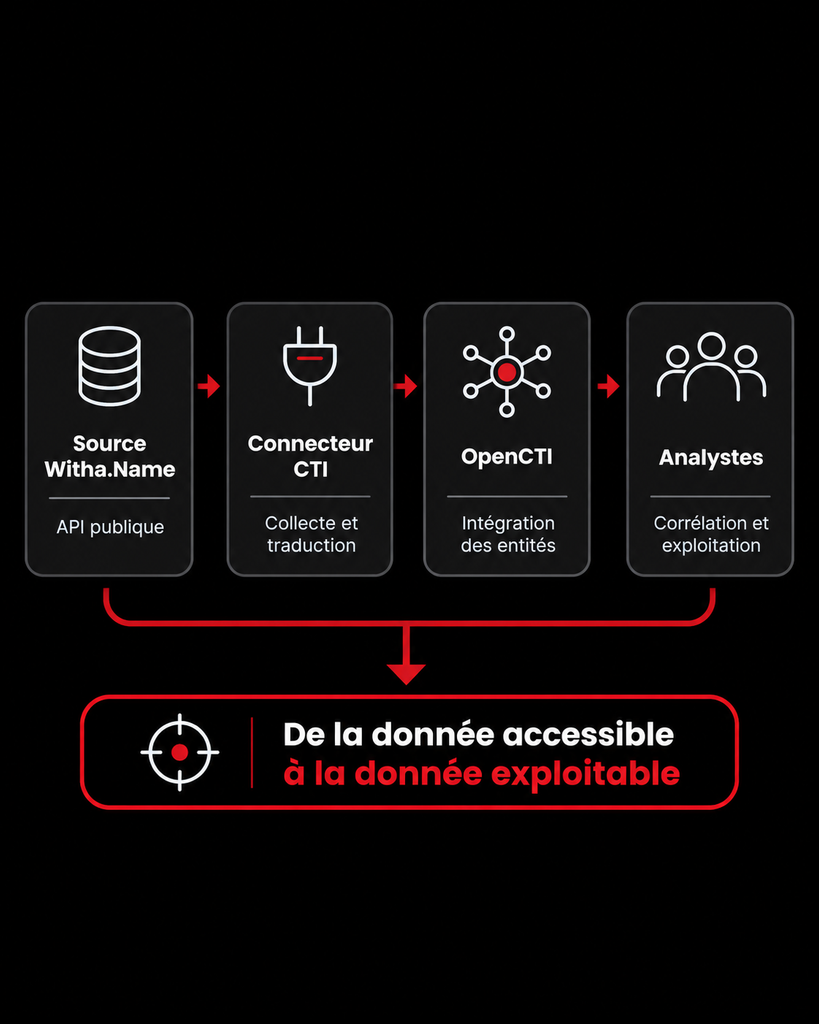
Ce signal est public. Un groupe de chercheurs en sécurité, Witha.Name, assure la collecte et la mise à disposition du flux d’indicateurs relatif à NoName057(16). Le renseignement, ici, n’est pas une affaire d’accès privilégié. Il est une affaire d’exploitation.
Le point de friction : une source accessible n’est pas une source intégrée
C’est à cet endroit que la plupart des dispositifs achoppent. Une source disponible sur une page web ne produit aucune valeur défensive tant qu’elle n’a pas rejoint la plateforme où les analystes travaillent, où les entités sont corrélées, où les règles de détection sont alimentées et où les alertes sont instruites.
Entre les deux se trouve un travail d’ingénierie que personne ne demande et que tout le monde attend : comprendre le format de la source, en extraire les entités pertinentes, les traduire dans le modèle de la plateforme, maintenir cette traduction lorsque la source évolue, et absorber les ruptures sans interrompre la collecte. C’est la même exigence qui gouverne la qualification de nos propres flux de renseignement.
Ce travail est rarement visible. Il est pourtant celui qui détermine si un flux de renseignement alimente une décision ou dort dans un onglet.
Le cas DDoSia en fournit une démonstration nette. Witha.Name a récemment ouvert une interface de programmation afin de faciliter l’accès aux données, là où la mise à disposition reposait auparavant sur des fichiers CSV. Cette évolution simplifiait l’accès, mais aucun connecteur n’existait pour en tirer parti au sein d’OpenCTI.
Notre réponse : un connecteur OpenCTI, publié sur le Hub Filigran
Notre cellule Cyber Threat Intelligence a créé ce connecteur. Il interroge l’interface mise en place par Witha.Name, récupère les configurations DDoSia et les intègre dans OpenCTI sous la forme d’entités exploitables par les analystes.
Nous l’avons rendu public. Il est disponible sur le Hub Filigran, c’est à dire dans le catalogue d’intégrations de l’éditeur d’OpenCTI lui même. Il s’installe dans toute instance OpenCTI, sans dépendance à nos propres services, et les équipes qui en ont l’usage peuvent l’exploiter immédiatement.
Ce choix mérite une explication, car il peut surprendre. Nous publions un outil que nous aurions pu conserver. La raison est simple : un connecteur n’est pas un avantage concurrentiel. Il relève de l’infrastructure commune d’un écosystème dont nous sommes partie prenante, aux côtés de Filigran, éditeur d’OpenCTI, et des chercheurs qui maintiennent les sources. Ce qui ne se copie pas se situe ailleurs.
Ce qui ne se copie pas
Un connecteur transporte de la donnée. Il ne produit ni jugement ni priorisation, et c’est très précisément là que se situe la différence entre une plateforme alimentée et un dispositif de renseignement.
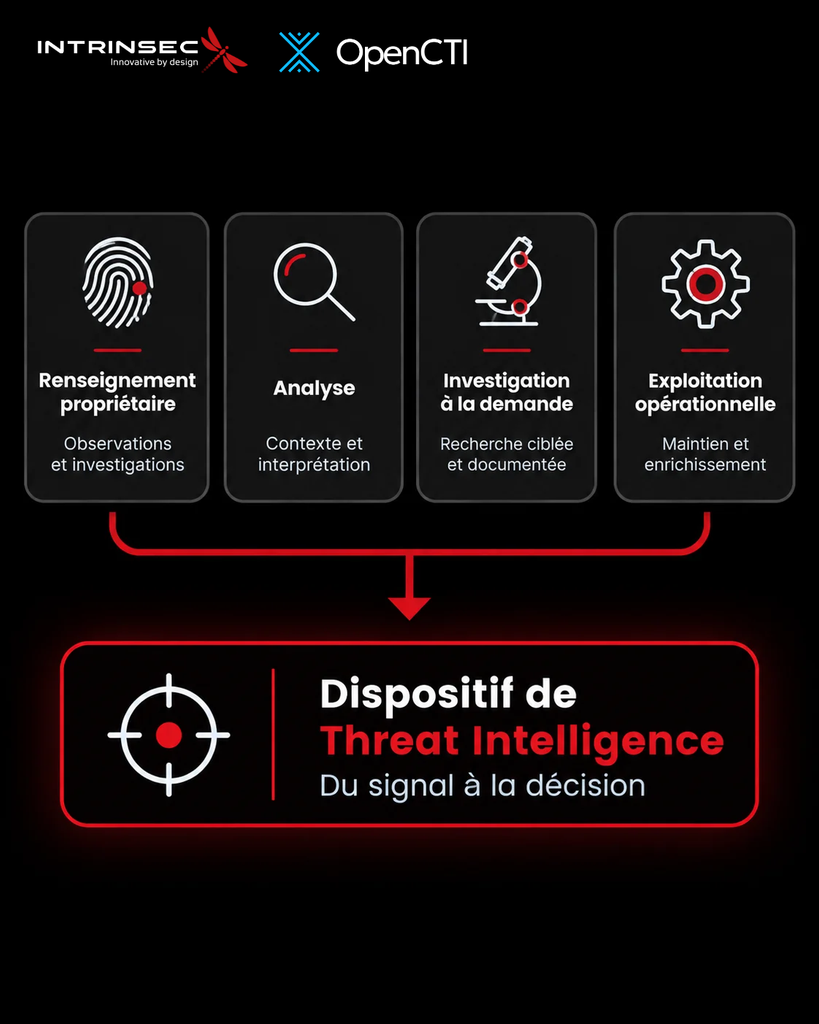
Quatre éléments la constituent, et ils relèvent tous de l’humain et du temps long.
Le renseignement propriétaire, d’abord. Nos analystes alimentent la plateforme avec nos propres observations, issues de nos investigations, de notre surveillance et de nos interventions chez nos clients. Cette matière ne figure dans aucun flux public.
L’analyse, ensuite. Un signal ne vaut que rapporté à un contexte. Qu’une cible appartienne à un secteur donné, qu’une vague succède à une déclaration politique, qu’un mode opératoire se déplace d’un acteur à un autre : ces lectures sont le produit d’un travail de recherche, que nous versons dans nos rapports d’analyse et dans la recherche de menaces conduite au bénéfice de nos clients.
L’investigation à la demande, encore. Nos clients peuvent saisir notre cellule Recherche et Investigation sur une question précise, et obtenir une réponse documentée dans un délai défini plutôt qu’un rapport générique. Lorsque le signal devient un incident, nos équipes de réponse à incident prennent le relais sur la même matière.
L’exploitation opérationnelle, enfin. Nous opérons la plateforme de threat intelligence pour les organisations qui ne souhaitent pas en porter la charge, et nous en assurons le maintien, l’enrichissement et la production des rapports d’analyse.
En pratique
Le connecteur est disponible sur le Hub Filigran.
Si vous exploitez déjà OpenCTI, vous pouvez l’installer dès maintenant dans votre instance et commencer à exploiter les configurations DDoSia.
Si vous souhaitez examiner la façon dont notre renseignement, nos rapports et notre cellule d’investigation s’articuleraient avec votre propre usage de la plateforme, nos équipes se tiennent à votre disposition.