Dans la guerre permanente que se livrent cyberattaquants et cyberdéfenseurs, le nouveau nerf de la guerre est le token, cette unité textuelle indivisible qui est consommé et généré par les modèles LLM. Les acteurs de la menace en consomment de plus en plus pour réaliser leurs attaques. L’un des moyens pour en obtenir est de voler les données d’authentification de comptes légitimes existants.
Les infostealers sont évidemment bien placés dans ce pillage. Leurs modules de captation permettent déjà de récupérer les données d’authentification liées à des comptes Claude, ChatGPT ou autres. Ainsi, sur les 12 derniers mois, Russian Market affiche près de 260 000 logs en vente, dont 87 000 contiennent des données d’authentification de services LLM. Ce qui représente environ 33 %, un taux en augmentation. En effet, sur la même période un an avant, il était de 26 %. La collecte de données d’IA est donc plus importante, suggérant peut-être un ciblage particulier. Mais cela peut aussi simplement refléter l’adoption croissante des services d’IA.
OpenAI, cible prioritaire sur Russian Market
La grande majorité des données captées sont liées à OpenAI (88,65 %), suivi de HuggingFace (10,69 %) et Mistral (0,28 %). On constate qu’Anthropic est quasiment inexistant dans les métadonnées de Russian Market. Seuls une douzaine de logs affichent des données d’authentification liées à anthropic.com ou claude.ai. Nous n’avons pas, pour l’instant, d’explications claires sur ce point.
Ce qui est certain, c’est que les services d’Anthropic sont bel et bien visés par les infostealers. Ainsi, Okta a récemment mis la main sur un dump de 7 Go récupéré sur un canal Telegram. Il contenait des données volées sur 5 871 machines dans 162 pays. A l’intérieur, il y avait 561 tokens de sessions Anthropic dont 164 étaient encore valides. Il y avait par ailleurs 24 clés d’API valides pour des services comme Gemini, OpenRouter, OpenAI ou Groq.
Des modules dédiés aux données d’IA
Quelques rapports d’analyse montrent par ailleurs que les développeurs d’infostealers renforcent leurs produits avec des fonctionnalités qui ciblent spécifiquement les données liées à l’IA. Ainsi, les chercheurs de Check Point ont découvert dans l’infostealer Aokigahara un nouveau module baptisé « aisessions », capable de collecter les fichiers d’authentification et de configuration de Claude (Code et Desktop), ChatGPT Desktop, Codex, Cursor, Windsurf, GitHub Copilot ou Gemini CLI. Il récupère aussi les identifiants cloud AWS, Azure et Google Cloud, les clés SSH et les accès Git.
Gen Digital fait le même constat avec Warden Stealer, un malware-as-a-service écrit en Rust. Il est promu sur les forums clandestins depuis août 2026. Sa version 1.9, annoncée fin septembre, revendique officiellement la collecte des jetons d’agents de code. Selon Gen, ces fichiers peuvent contenir des jetons d’accès et de rafraîchissement, des identifiants stockés dans les configurations MCP ainsi que… des historiques de prompts et des bases de conversations.
En effet, la valeur marchande d’un compte d’IA volé ne se limite pas aux données d’authentification. Elle peut aussi provenir d’autres informations intéressantes que les acteurs de la menace peuvent monétiser: code source, documents, données sensibles, intégrations, clés d’API, etc.
Warden et StealC en plein essor
Sous l’angle des données d’IA, on constate que Warden a actuellement le vent en poupe sur Russian Market. C’est l’un des deux infostealers qui affichent la plus grande croissance depuis le mois d’août, l’autre étant StealC.
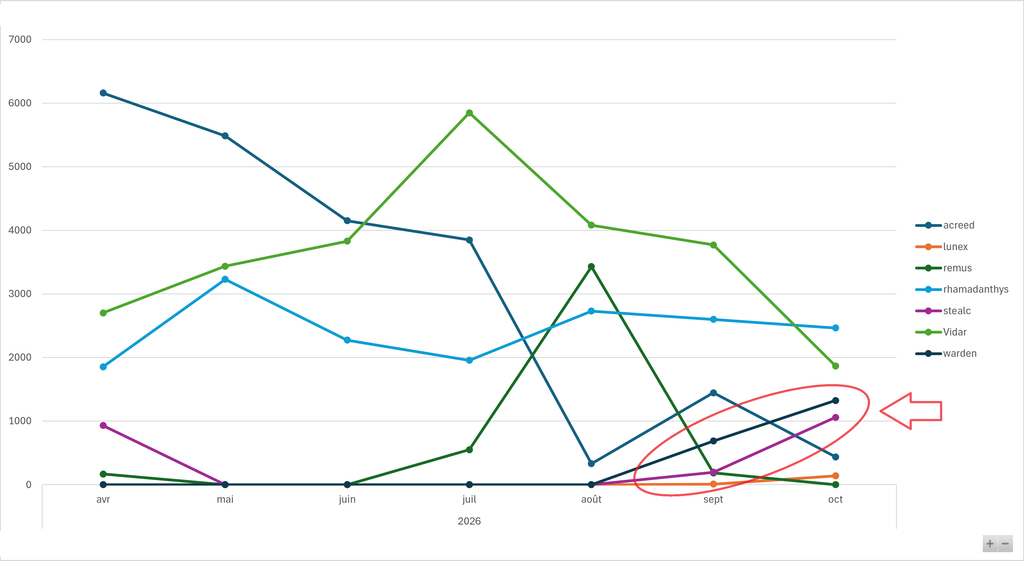
Les comptes d’IA rejoignent donc la liste des données que les infostealers monnayent, au même titre que les cookies de session ou les accès cloud. Que cette évolution résulte d’un ciblage délibéré ou simplement de l’adoption massive de ces services, le résultat est le même : des accès valides circulent, et ils ne sont pas protégés par le MFA, qui ne couvre que la connexion et non la session qui suit.
Quelques réflexes s’imposent. D’abord, en cas de doute sur un poste, révoquer les sessions et renouveler les clés d’API, car un simple changement de mot de passe n’invalide pas un jeton déjà volé. Ensuite, réduire la durée de vie des accès (jetons courts, rotation des refresh tokens, sessions liées à l’appareil quand le fournisseur le permet) et ne pas laisser de secrets en clair dans les configurations d’agents ou de serveurs MCP. Enfin, traiter les comptes d’IA comme n’importe quel autre actif d’identité de l’entreprise, avec supervision des connexions et des usages anormaux. Le point de départ reste l’infection du poste : faux installeurs, cracks et ClickFix demeurent les principales portes d’entrée.
Comment Intrinsec vous protège face au vol de données d’authentification IA
Anticiper : la CTI au cœur des marchés clandestins : Les infostealers évoluent vite et leurs opérateurs ajoutent régulièrement des modules dédiés aux outils d’IA. Notre équipe de Cyber Threat Intelligence suit en continu les marketplaces de logs, les canaux Telegram et les nouvelles familles de stealers pour détecter l’exposition de vos comptes, jetons et clés d’API. Ces renseignements sont transformés en alertes et en règles de détection actionnables, afin que vous puissiez révoquer un accès compromis avant qu’il ne soit rejoué.
Détecter : repérer l’infection et le rejeu de session : Un jeton volé contourne le MFA, car il représente une session déjà authentifiée. Notre SOC et nos services MDR surveillent à la fois les postes, pour repérer les comportements typiques d’un infostealer, et les connexions, pour identifier les usages anormaux : géolocalisation inhabituelle, empreinte d’appareil différente, activité hors des horaires du titulaire.
Tester : mesurer votre exposition réelle : Nos équipes Audit et sécurité offensive reproduisent la chaîne d’attaque des adversaires, de l’infection initiale au rejeu de jetons. Elles évaluent ce qu’un attaquant pourrait atteindre avec un poste compromis : secrets stockés en clair dans les configurations d’agents ou de serveurs MCP, durée de vie des sessions, portée des clés d’API. Les failles sont ensuite corrigées avant d’être exploitées.
La force de notre approche réside dans l’interconnexion de ces expertises : la CTI détecte que vos accès circulent, le SOC repère l’usage qui en est fait, et la sécurité offensive vérifie que le vol d’un jeton ne donne pas accès à l’essentiel de votre infrastructure. Un cycle complet pour une menace qui cible désormais vos outils d’IA au même titre que vos accès historiques.